 Plataforma comercial
Fortinet FortiGate
Firewall de próxima geração, VPN e SD-WAN para redes corporativas. O projeto combina conectividade e políticas com os serviços de segurança contratados.
Políticas de acesso, VPN e segurança de perímetro com validação e plano de retorno.
Falar sobre meu cenário →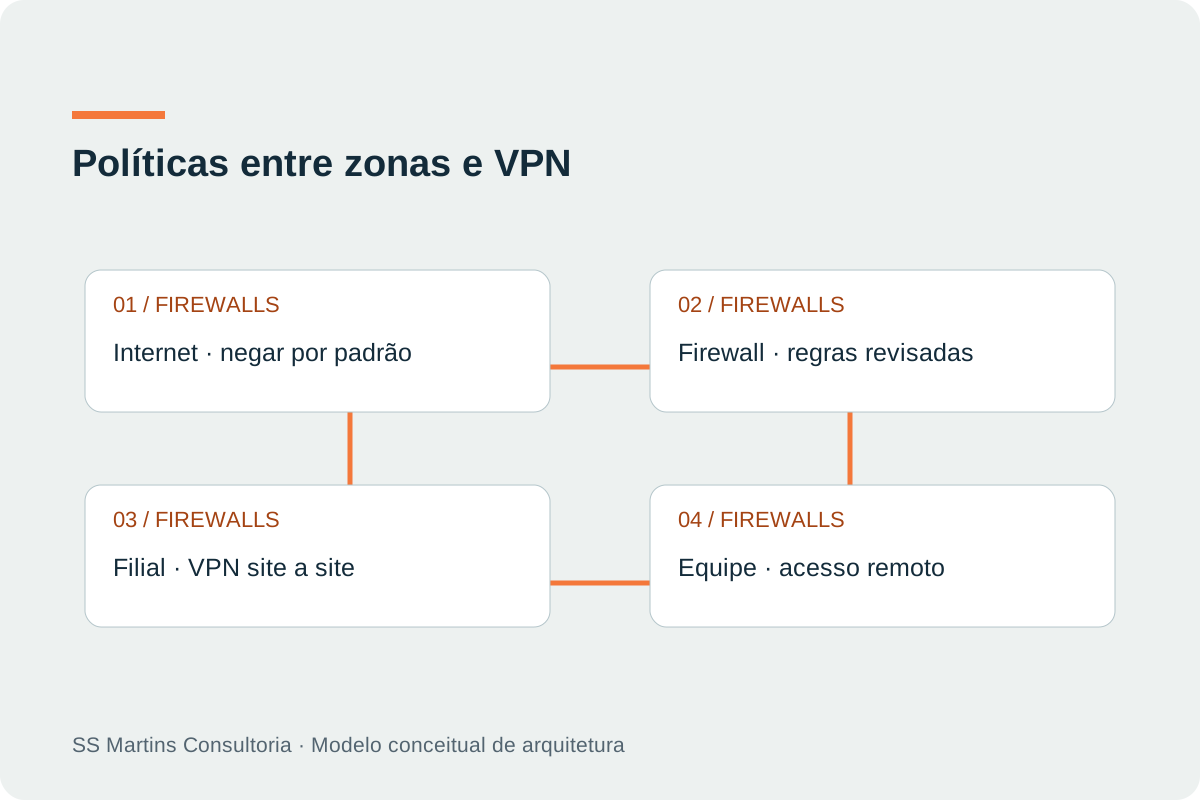
Switches gerenciáveis, VLANs e políticas de firewall organizam o acesso aos serviços, do escritório às filiais e à nuvem.
Modelo conceitual: visitantes acessam apenas a internet; colaboradores acessam aplicações autorizadas; gestão acessa somente interfaces administrativas. Cada exceção registra origem, destino, serviço, responsável e revisão.
Antes de aplicar: exportar a configuração, combinar a janela, manter acesso de recuperação e testar serviços críticos. Reverter a regra alterada se os critérios combinados falharem, preservando o histórico.
Plataforma comercialFirewall de próxima geração, VPN e SD-WAN para redes corporativas. O projeto combina conectividade e políticas com os serviços de segurança contratados.
 Plataforma comercial
Segurança de rede e VPN para conectar equipes e unidades. Configuração de regras e inspeção conforme o equipamento, a capacidade e as licenças disponíveis.
 Community Edition • Open Source
Firewall, roteamento e VPN Open Source sobre FreeBSD. Uma opção para construir segmentação e conectividade em hardware compatível.
Configuramos a fronteira com a internet e a comunicação entre redes internas, filiais e nuvem. O projeto parte dos serviços da empresa: usuários, aplicações, servidores, acessos remotos e fluxos que precisam ser permitidos e acompanhados.
A família FortiGate reúne firewall de próxima geração, conectividade VPN e recursos de SD-WAN. É uma opção para empresas que precisam organizar políticas e integrar proteção e conectividade. Inspeção avançada, inteligência de ameaças e suporte dependem do equipamento e das assinaturas contratadas.
As soluções SonicWall atendem às necessidades de segurança de rede e acesso entre unidades e usuários. Projetamos políticas de firewall, VPN e recursos de prevenção de intrusão conforme o modelo. O dimensionamento considera tráfego com inspeção ativa, disponibilidade e serviços de segurança licenciados.
O pfSense CE é uma solução Open Source baseada em FreeBSD, com firewall, roteamento e VPN. Permite construir políticas e organizar múltiplos segmentos em hardware compatível. A edição pfSense Plus é uma oferta comercial distinta, com condições próprias; a escolha considera os recursos e o suporte necessários.
Configuramos a integração entre switches gerenciáveis e firewall: redes de colaboradores, servidores, visitantes, telefonia, câmeras e administração. Cada segmento recebe endereçamento e regras de comunicação coerentes com sua função. Uma VLAN organiza a separação lógica; as políticas de acesso controlam o trânsito autorizado entre redes.
VPNs entre unidades (site a site) e conexões de acesso remoto dão acesso aos recursos necessários. Revisamos rotas, DNS, autenticação, exposição de serviços e registros. A capacidade real depende do equipamento, dos links, da criptografia e das inspeções habilitadas.
FortiGate e serviços de segurança · SonicWall · pfSense CE e Plus
Avaliamos capacidade com inspeção ativa, suporte, interfaces, licenças e necessidade de continuidade.
Pode incluir VPN site a site e acesso remoto, com autenticação, rotas e serviços permitidos definidos no escopo.
Após o levantamento, combinamos fases, dependências, janela de mudança e critérios de aceite. Sem conhecer o ambiente, não há prazo padrão responsável.
Pelo diagnóstico, desenho, implantação, testes, documentação e acompanhamento contratados. Equipamentos, licenças, nuvem e suporte de terceiros são discriminados na proposta.
A entrega inclui documentação e orientação no escopo combinado, com responsáveis, procedimentos e critérios para continuidade.
Levantamento do cenário e das dependências.
Arquitetura, configuração e validação combinadas.
Documentação e transferência de conhecimento.
Segurança de perímetro e políticas de acesso.Visite o site oficial Proteção de redes e conectividade segura.Visite o site oficial pfSense CE: firewall, roteamento e VPN Open Source sobre FreeBSD. Edição Plus com condições comerciais próprias.Visite o site oficial Marcas dos respectivos proprietários. A seleção das ferramentas depende do projeto.
Para empresas com responsáveis definidos, acesso autorizado ao ambiente e disposição para validar mudanças por etapas.
Quando ainda faltam objetivos, responsáveis ou autorização para avaliar o ambiente. Nesses casos, comece pela consultoria e pelo diagnóstico.
Levantamento, desenho, implantação e acompanhamento compõem a proposta. A estimativa de prazo é apresentada após conhecer o porte e as dependências; hardware, nuvem e licenças são discriminados.